RD detuvo 780 millones de ciberataques en diez meses: el falso e-Ticket es la estafa más común
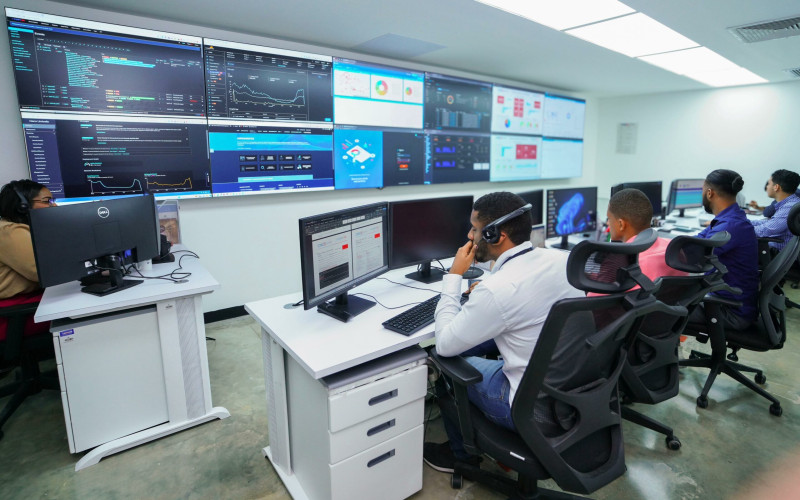
El Centro Nacional de Ciberseguridad (CNCS) detuvo 780 millones de ciberataques contra la República Dominicana al cierre de octubre de 2026, casi el doble de los cerca de 480 millones que se evitaron durante todo el año 2025 contra la administración pública. La cifra la ofreció el director ejecutivo del organismo, Carlos Leonardo, en una entrevista con periodistas. «780 millones de ataques detenidos quiere decir que los atacantes tienen 780 millones de oportunidades de equivocarse; nosotros ninguna», afirmó Leonardo. «Con una sola de esas 780 millones que se nos vaya, genera un impacto significativo», advirtió el experto en prevención y análisis de cibercrimen.
Leonardo aclaró que el aumento no significa necesariamente que los ataques hayan crecido en la misma proporción: también responde a una mayor capacidad de detección y monitoreo del centro, así como al crecimiento de los servicios digitales y de la conectividad en el país. Desde la creación del organismo en 2018, el CNCS ha contabilizado 2,035 incidentes materializados, es decir, ataques que tuvieron un impacto real y requirieron la intervención de sus equipos especializados. Según Leonardo, la institución detecta y resuelve cerca del 99.7 % de la telemetría que monitorea.
Entre los ataques más comunes en el ciberespacio dominicano están la violación de la integridad de páginas web del Estado, con la inserción de banners que dirigen a páginas poco confiables y la edición de los portales, y el secuestro o cifrado de la información de una organización, que ha tenido que recurrir a sus respaldos para recuperar el acceso. El ataque más frecuente es el phishing o suplantación de servicios en línea, y el que encabeza la lista es el falso e-Ticket: delincuentes crean portales falsos de la Dirección General de Migración y de la Dirección General de Aduanas para engañar a los viajeros y obtener su información o su dinero. Eliminar esas páginas no acaba con la amenaza, porque los responsables crean nuevos portales una vez que los anteriores son identificados y desactivados.
Leonardo destacó que el tiempo de respuesta ha mejorado considerablemente: antes podía tomar entre una semana y un mes lograr que un proveedor de alojamiento eliminara un portal fraudulento, y hoy el procedimiento puede completarse en aproximadamente dos horas. El CNCS cuenta con el equipo nacional de respuesta a ataques cibernéticos, que protege a las 326 instituciones del Estado y a las infraestructuras críticas —gobierno, servicios digitales al ciudadano, energía, agua potable y telecomunicaciones— y trabaja 24 horas al día, los 7 días de la semana. Leonardo describe a ese equipo como «el 9-1-1 de las computadoras». El centro también acompaña de manera voluntaria a empresas privadas que prestan servicios esenciales, como las distribuidoras y generadoras de energía y las responsables del suministro de agua potable.
Además, tiene un programa de divulgación responsable de vulnerabilidades, con un muro de la fama para las personas que reportan brechas, y una herramienta en línea en su portal para verificar si un enlace es legítimo y denunciar estafas. Su Ciberobservatorio, abierto al público, centraliza datos de FortiNet, Microsoft, Cisco y Google para mostrar lo que ocurre en el ciberespacio dominicano. El CNCS fue creado en 2018 mediante el Decreto 230-18, como dependencia del Ministerio de la Presidencia, y mediante el Decreto 612-24 pasó a la Dirección Nacional de Inteligencia (DNI).
Como antecedente del daño que pueden causar estos incidentes, Leonardo citó el ataque informático que afectó en diciembre de 2020 a la Dirección General de Presupuesto (Digepres), que durante 45 días no pudo realizar aprobaciones presupuestarias. Sobre las recurrentes publicaciones de hackers que aseguran haber accedido a bases de datos de la Junta Central Electoral, Leonardo dijo que es información que ya estaba en línea: «Hay gente que lo hace para simplemente vender la data, venderla una y otra vez; no necesariamente fue que la institución sufrió un incidente». «Lo que salió a Internet, ya nadie lo puede recoger», afirmó. Para Leonardo, las dos vulnerabilidades más comunes son la confianza del ser humano y los sistemas que están fuera de soporte o de mantenimiento. «La ciberseguridad es un asunto que nos compete a todos, no es una responsabilidad de una única organización, es una responsabilidad que empieza por cada uno de los usuarios», concluyó.